
Binnen de tuinbouwsector spelen digitale systemen een steeds grotere rol. Denk bijvoorbeeld aan teeltregistratie en klimaatcomputers. Om ervoor te zorgen dat deze systemen goed werken, hebben medewerkers hier toegang toe nodig. In de praktijk hebben medewerkers echter vaak toegang tot meer systemen of gegevens dan zij voor hun werkzaamheden nodig hebben. Dit lijkt handig, maar vergroot ook het risico op fouten, datalekken en misbruik.
Wat is Role-Based Acces Control (RBAC)
Identificatie, authenticatie en autorisatie vormen de basis van elk toegangssysteem. RBAC focust zich vooral op autorisatie. Hier worden toegangsrechten gekoppeld aan de rol en de werkzaamheden van een medewerker binnen de organisatie. Zo kan je bepalen welke functies toegang hebben tot welke gegevens.
De rollen moeten vooral herkenbaar zijn en aansluiten bij het dagelijkse werk. Ook kun je voor deze rollen bepalen dat zij wel de gegevens kunnen inzien, maar deze niet kunnen bewerken. De rol die iemand binnen een organisatie bekleedt kan dus bepalen welke systemen deze persoon mag gebruiken en inzien.
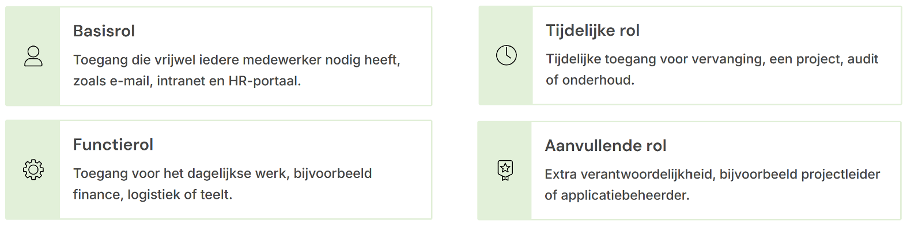
Een ‘rollenexplosie’ ontstaat wanneer juist te veel specifieke rollen worden gecreëerd, waardoor het beheer van toegangsrechten onnodig complex wordt. Maak dus alleen een aparte rol wanneer werkzaamheden of risico’s structureel verschillen. Gebruik standaardrollen voor de meerderheid van de medewerkers en leg uitzonderingen bewust apart vast.
Bij RBAC zijn de principes least privilege en need-to-know belangrijk. Least privilege houdt in dat de organisatie de toegangsrechten voor iedere gebruiker tot een minimum beperkt en need-to-know is de informatiebehoefte die volgt uit de actuele werkzaamheden van de gebruiker.
Waarom is dit belangrijk voor de tuinbouwsector?
Goed toegangsbeheer wordt steeds belangrijker. Cybercriminelen proberen tegenwoordig niet alleen systemen binnen te dringen via technische kwetsbaarheden, maar maken ook gebruik van gestolen of buitgemaakte inloggegevens. Wanneer een account veel rechten heeft (die hij of zij eigenlijk niet nodig heeft), kan misbruik daarvan grote gevolgen hebben.
Ook is sinds 15 augustus 2026 de Nederlandse Cyberbeveiligingswet in werking. Deze wet implementeert de Europese NIS2-richtlijn en brengt voor organisaties die onder de wet vallen onder meer verplichtingen met zich mee op het gebied van cybersecurity en risicobeheersing. Goed identiteits- en toegangsbeheer zoals RBAC kan onderdeel zijn van de maatregelen die organisaties nemen op deze risico’s te beheersen.
Wat kan er in praktijk misgaan?
Wanneer een medewerker van functie verandert en de oude toegangsrechten niet worden ingetrokken, kan deze persoon nog steeds bij informatie die niet (meer) relevant is voor zijn nieuwe positie.
Ook kan er tijdens een drukke periode toegang tot een systeem gegeven worden aan een uitzendkracht. Na afloop van zijn of haar werkzaamheden wordt het account niet gedeactiveerd waardoor de toegangsrechten blijven bestaan terwijl de medewerker niet eens meer voor het bedrijf werkt.
Slechte ingeregelde tijdelijke toegang voor leveranciers kan ook voor problemen zorgen. Zo kan een externe installateur toegang krijgen tot een systeem om een storing aan bijvoorbeeld een klimaatsysteem op te lossen. Als vooraf niet duidelijk wordt vastgelegd welke toegang nodig is en wanneer deze weer moet worden ingetrokken, kan de toegang onnodig blijven bestaan.
Een ander risico ontstaat wanneer één account veel verschillende rechten heeft. Als de inloggegevens van deze medewerker worden gestolen, kan een aanvaller mogelijk toegang krijgen tot meerdere systemen en gegevens. Een account met beperkte rechten beperkt in zo’n situatie ook de mogelijke schade.
Praktische afspraken voor medewerkers
Goed uitgevoerde Role Based Access Control komt neer op de volgende best practices:
- Geef alleen toegang die nodig is voor de werkzaamheden van een medewerker. Niet iedere medewerker hoeft toegang te hebben tot alle systemen en gegevens. Werk volgens het principe van least priviledge en need-to-know.
- Koppel rechten aan functies en niet aan personen. Bepaal eerst welke toegang nodig is voor een bepaalde functie en koppel deze rechten vervolgens aan de bijbehorende rol. Wanneer er dan iemand van functie wijzigt kunnen de rechten die bij de oude rol horen worden ingetrokken en de rechten van de nieuwe rol worden toegekend.
- Controleer toegangsrechten regelmatig. Controleer regelmatig of medewerkers nog steeds toegang hebben dot de informatie en systemen die zij nodig hebben. Een periodieke controle helpt om onnodige rechten op tijd te ontdekken en te verwijderen.
- Verwijder accounts direct nadat deze niet meer nodig zijn. Een account dat nier meer nodig is moet zo snel mogelijk worden geblokkeerd of verwijderd. Zo voorkom je dat oude accounts blijven bestaan en mogelijk misbruikt kunnen worden.
- Leg vast wie verantwoordelijk is voor autorisaties. Maak duidelijk wie mag bepalen welke medewerker toegang krijgt en wie verantwoordelijk is voor het aanpassen en intrekken van rechten.
- Combineer RBAC met sterke authenticatie. Beveilig accounts ook met een multifactorauthenticatie (MFA), aangezien een wachtwoord alleen niet voldoende is wanneer dit wordt gestolen of buitgemaakt.
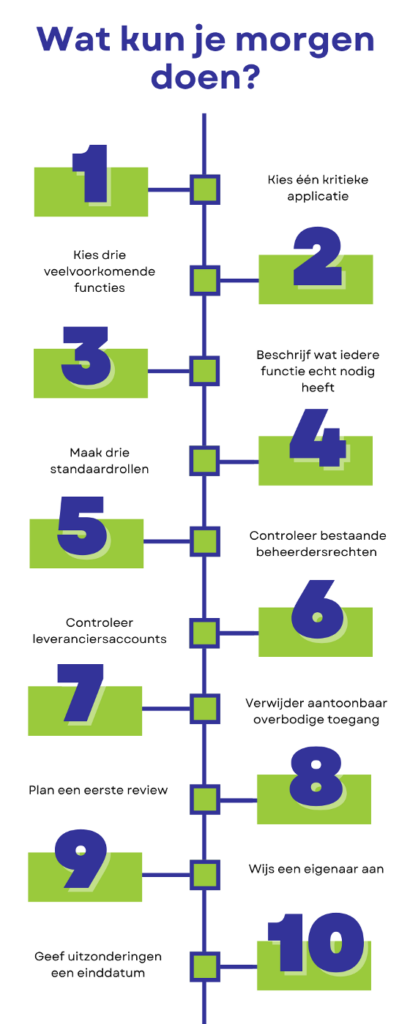
Voor meer tips, zie de publicatie van het Nationaal Cyber Security Centrum (NCSC)